Più sicurezza per i servizi ospitati nella Server Farm

AI locale

Un analista che legge tutti i log

Un modello linguistico in esecuzione dentro la server farm analizza i log e risponde alle domande dei tecnici in italiano. Nessun dato esce.

Approfondisci...

Tracciabilità

Ogni evento ha una storia

Log centralizzati, conservati in copia e correlati: si ricostruisce cosa ha fatto un indirizzo o un messaggio in tutta l'infrastruttura.

Approfondisci...

Protezione dei siti

Traffico, errori e attacchi sotto controllo

Ogni sito ospitato è osservato in tempo reale: chi lo visita, cosa non funziona, chi prova a forzarlo. Gli attaccanti vengono riconosciuti e fermati.

Approfondisci...

Ban perimetrici

Sicurezza integrata con i firewall

Un attacco visto su un sito, sulla posta o su un server diventa un blocco sul firewall di perimetro: l'attaccante viene fermato all'ingresso della farm.

Approfondisci...
24/7sorveglianza continua, anche quando nessuno guarda lo schermo
AI localeil modello gira nella farm: log e dati non escono mai
Minutiil tempo di individuazione di un guasto o di un attacco, non ore
Perimetrogli attaccanti bloccati all'ingresso, non solo sul singolo server
LLM locale · nessun dato inviato all'esterno

Un'intelligenza artificiale che legge tutti i log, in casa

Dentro LogDash lavora un modello linguistico installato su una macchina della server farm. Analizza i log di siti, posta, firewall e server e risponde alle domande dei tecnici in italiano, con dati reali e verificabili.
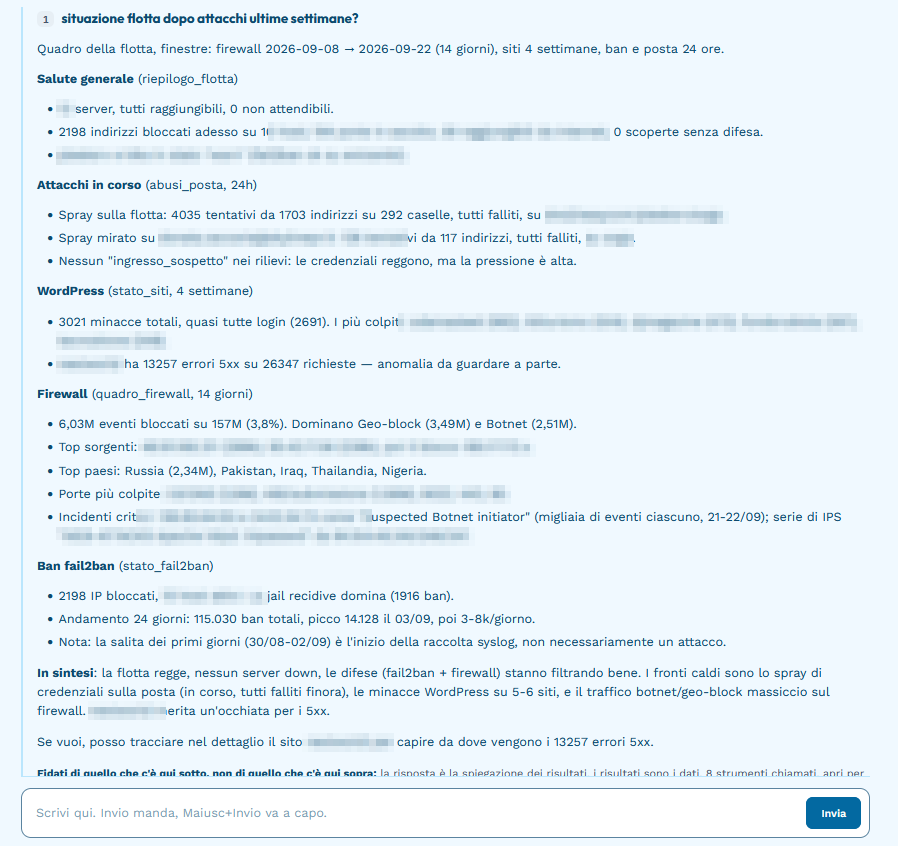
  • Il modello sceglie la domanda, non la risposta: interroga l'archivio solo con verifiche scritte e collaudate.
  • I numeri coincidono con quelli mostrati nel pannello: niente invenzioni.
  • Dice quando non sa: un dato mancante non diventa mai uno zero.
  • Privacy per progetto: nessun servizio cloud, nessun log fuori dalla rete aziendale.
Diagnosi più rapidepiù verifiche fatte in un solo passaggio, con lo storico già collegato
Meno competenze richiestebasta una domanda: non serve sapere dove stanno i log
Metodo che restaogni nuova verifica aggiunta vale per tutte le domande future
Regge il turnoverla conoscenza sta nel sistema, non nella testa di una persona
LogDash · Diagnostica AI
Schermata del pannello LogDash - Diagnostica AI
Schermata reale del pannello LogDash (dati sensibili oscurati).
Tracciabilità

Ogni log ha una storia, e la storia resta

Tutti i log della farm arrivano in copia in un archivio centrale, normalizzati e correlati. È una fonte di verità che sopravvive anche a un server compromesso.
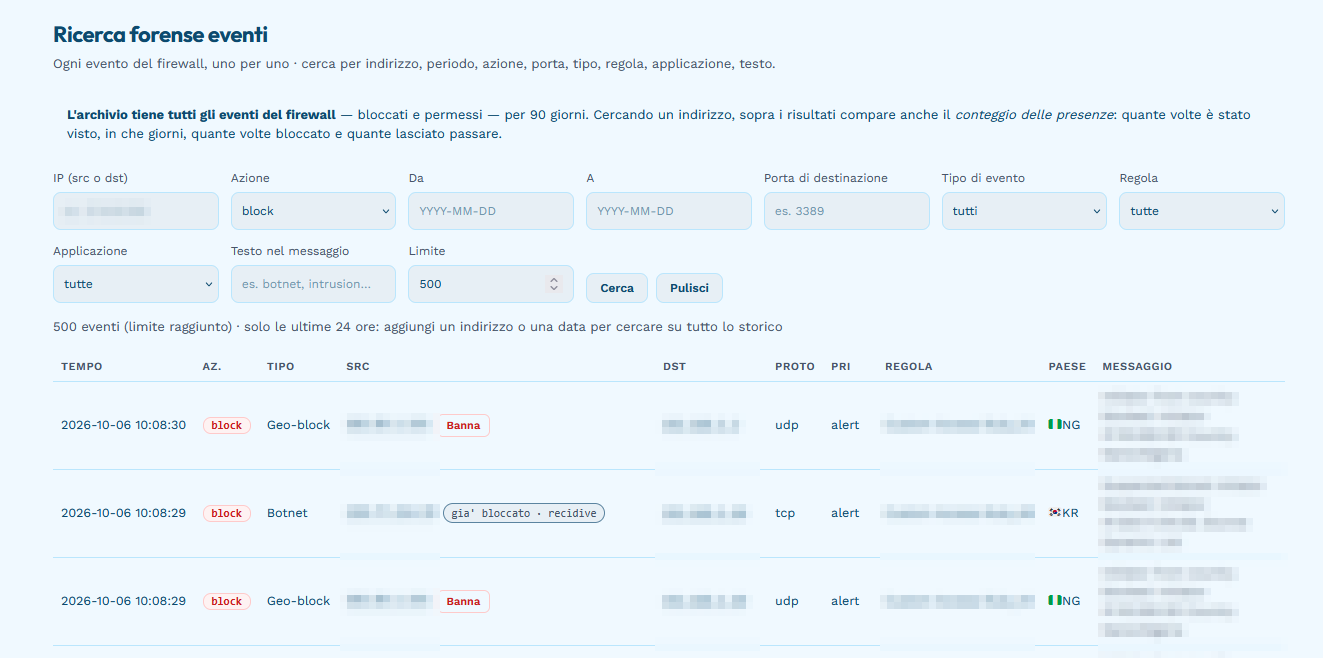
  • Ricerca forense su un indirizzo: tutto quello che ha fatto, su quali servizi e quando.
  • Percorso di un singolo messaggio di posta, dalla ricezione alla consegna.
  • Correlazione fra un sito che rallenta, un firewall che blocca e un disco che si riempie.
  • Copia a prova di manomissione: se qualcuno cancella i log su una macchina, la copia resta.
LogDash · Ricerca forense
Schermata del pannello LogDash - Tracciabilità
Schermata reale del pannello LogDash (dati sensibili oscurati).
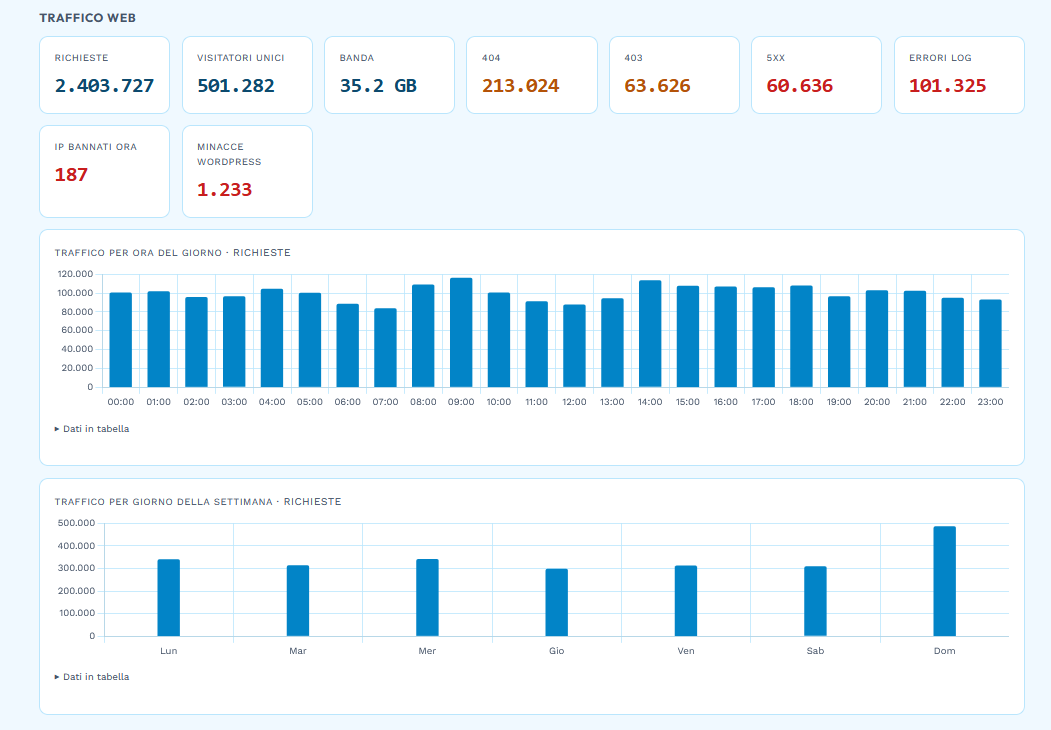
LogDash · Siti web
Schermata del pannello LogDash - Siti web
Schermata reale del pannello LogDash (dati sensibili oscurati).
Protezione dei siti

I siti dei clienti, sorvegliati uno per uno

Ogni sito ospitato nella farm ha la sua scheda: traffico, errori, pagine più colpite e tentativi di attacco, in tempo reale.

  • Attaccanti classificati: scansioni, forzature di login e richieste malevole vengono riconosciute.
  • Blocco automatico di chi supera le soglie, senza attendere l'intervento umano.
  • Blocco manuale in un clic quando il tecnico vuole fermare subito un indirizzo.
  • Errori e rallentamenti visti prima che li segnali il cliente.
Firewall integrato

Ban perimetrici: l'attaccante si ferma all'ingresso

LogDash non si limita a osservare. Quando riconosce un attaccante su un qualsiasi servizio, il blocco viene portato sul firewall di perimetro: da quel momento l'indirizzo non raggiunge più nessuna macchina della farm.
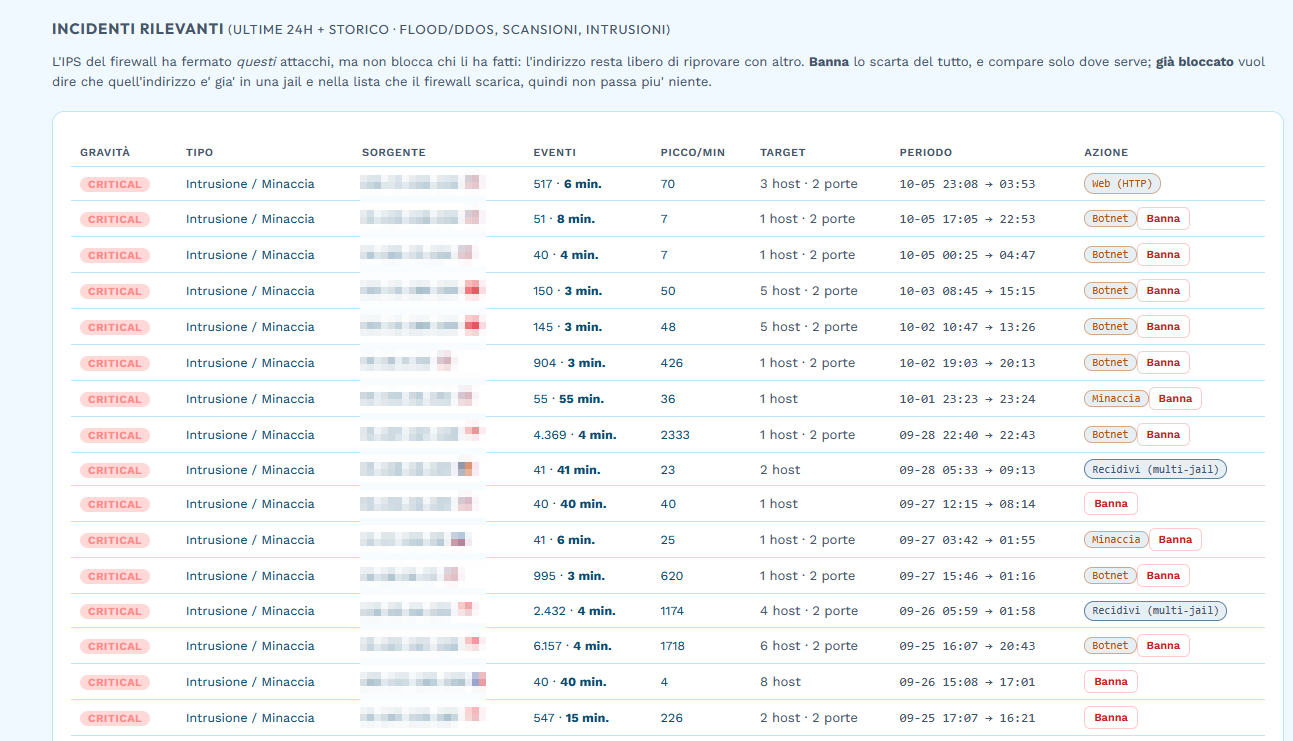
  • Un attacco, un blocco per tutti: chi attacca un sito non può ripiegare sulla posta o su un altro server.
  • Superficie esposta sotto controllo: si vede cosa è raggiungibile da Internet e chi ci prova.
  • Ban con scadenza e motivazione: ogni blocco è tracciato, spiegato e reversibile.
  • Allarme se la difesa si ferma: un servizio di protezione spento è esso stesso un allarme.
LogDash · Firewall e ban
Schermata del pannello LogDash - Firewall e ban
Schermata reale del pannello LogDash (dati sensibili oscurati).
Rilevamentolog di siti, posta, server e firewall
Classificazionecomportamento ostile riconosciuto e confermato
Ban perimetraleblocco applicato al firewall d'ingresso
Farm protettal'indirizzo non raggiunge più alcun servizio

Come funziona

Tre fasi, sempre attive, senza intervento manuale.

Raccoglie

Gli eventi di tutta l'infrastruttura confluiscono in un archivio unico, normalizzato e conservato in sicurezza.

Analizza

Controlli continui e l'AI locale individuano anomalie, guasti e comportamenti sospetti, e li spiegano in italiano.

Risponde

Banna gli attaccanti al perimetro, avvisa i tecnici e mette a disposizione la diagnosi per chiudere il problema in fretta.

I nostri principi

Uno strumento di controllo che sbaglia è peggio di nessuno strumento. Per questo LogDash è costruito su poche regole precise.

«Non sapere non vuol dire star bene.»

Se una fonte tace, gli allarmi aperti restano aperti. Il silenzio non è mai scambiato per normalità.

«Una sonda lenta non è un guasto.»

Ogni anomalia è confermata prima di generare un avviso, così chi interviene si fida degli allarmi.

«Nulla esce dall'azienda.»

L'intelligenza artificiale gira dentro la farm: log, indirizzi e contenuti restano sulla rete aziendale.

Le schermate reali hanno indirizzi e dettagli dell'infrastruttura oscurati.